Ihre Webseite oder Ihre Webanwendung ist das digitale Herzstück Ihres Unternehmens. Sie ist Vertriebskanal, Informationsportal und Visitenkarte zugleich. Doch während Sie sich auf Inhalte und Benutzerfreundlichkeit konzentrieren, rückt eine entscheidende Frage oft in den Hintergrund: Wie sicher ist diese kritische Schnittstelle zur Außenwelt wirklich?
Viele Unternehmen wiegen sich in falscher Sicherheit, weil sie eine Netzwerk-Firewall im Einsatz haben. Doch das ist ein gefährlicher Trugschluss. Eine herkömmliche Firewall prüft den Datenverkehr wie ein Postbote, der nur auf die Adresse und den Absender eines Pakets schaut. Solange beides plausibel erscheint, wird das Paket zugestellt – unabhängig von seinem potenziell gefährlichen Inhalt. Genau hier setzen moderne Angriffe an.
[ads_custom_box title=“Auf einen Blick“ color_border=“#000000″]- Eine Web Application Firewall (WAF) schützt gezielt die Anwendungsebene (Layer 7) und analysiert den Inhalt von HTTP/HTTPS-Anfragen.
- Sie wehrt spezifische Angriffe auf Webanwendungen wie SQL-Injection und Cross-Site Scripting (XSS) ab, die von normalen Firewalls nicht erkannt werden.
- WAFs nutzen verschiedene Modelle wie Blacklisting (Blockieren bekannter Bedrohungen) und Whitelisting (Erlauben von ausschließlich sicherem Traffic).
- Die Bereitstellung kann flexibel als Cloud-Service, On-Premise-Hardware oder direkt auf dem Server als Software erfolgen.
- Eine WAF ist ein unverzichtbarer Baustein einer zeitgemäßen Cyber-Sicherheitsstrategie und für den Schutz kritischer Geschäftsdaten.
Was ist eine Web Application Firewall (WAF) genau?
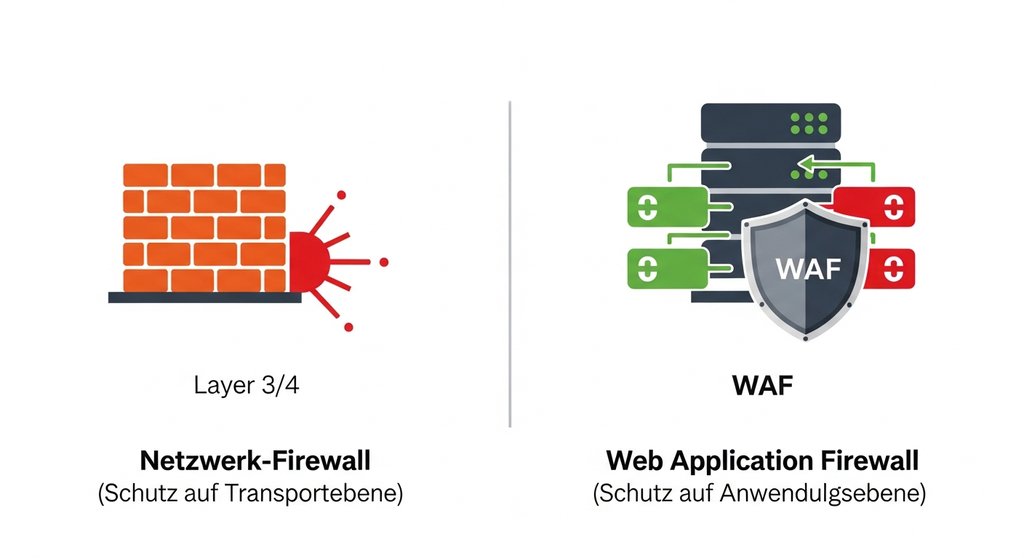
Eine Web Application Firewall (WAF) ist ein spezialisiertes Sicherheitssystem, das den Datenverkehr zu und von einer Webanwendung überwacht, filtert und blockiert. Anders als eine Netzwerk-Firewall operiert sie nicht auf der reinen Netzwerk- oder Transportebene (Layer 3/4), sondern auf der Anwendungsebene (Layer 7) des OSI-Modells. Das bedeutet, sie versteht die Sprache Ihrer Webanwendung – HTTP und HTTPS.
Stellen Sie sich eine WAF als hochqualifizierten Türsteher vor, der speziell für Ihren exklusiven Club – Ihre Webanwendung – engagiert wurde. Dieser Türsteher kontrolliert nicht nur, wer das Gebäude betreten darf, sondern inspiziert jeden Gast und seine Absichten genau, bevor er ihm Zutritt gewährt. Er erkennt verdächtiges Verhalten und verhindert, dass Bedrohungen überhaupt in die Nähe Ihrer wertvollen Systeme gelangen. Damit ist die WAF ein entscheidender Baustein für eine umfassende Netzwerksicherheit.
Wie funktioniert eine WAF? Die Kernmechanismen
Eine WAF analysiert jede Anfrage an Ihren Webserver anhand eines definierten Regelwerks, um legitimen von bösartigem Traffic zu unterscheiden. Dafür kommen primär zwei Sicherheitsmodelle zum Einsatz, die oft in hybrider Form kombiniert werden.
Negatives Sicherheitsmodell (Blacklisting)
Beim Blacklisting arbeitet die WAF mit einer Liste bekannter Angriffsmuster und Signaturen. Erkennt sie eine Anfrage, die einer dieser Signaturen entspricht – zum Beispiel einem typischen SQL-Injection-Versuch – wird diese blockiert. Dieses Modell ist effektiv gegen weitverbreitete und bekannte Angriffe, bietet jedoch kaum Schutz vor neuen, unbekannten Bedrohungen (Zero-Day-Exploits).
Positives Sicherheitsmodell (Whitelisting)
Das Whitelisting-Modell ist der restriktivere und sicherere Ansatz. Hier wird definiert, welcher Traffic explizit erlaubt ist. Jede Anfrage, die nicht exakt diesem vordefinierten Muster von sicherem, erwartetem Verhalten entspricht, wird standardmäßig blockiert. Dieser Ansatz bietet einen hervorragenden Schutz auch gegen unbekannte Angriffe, erfordert jedoch eine präzise und aufwendigere Konfiguration, um legitime Anfragen nicht fälschlicherweise auszusperren.
Hybrides Modell & KI-Integration
Moderne WAFs verlassen sich selten auf nur ein Modell. Sie kombinieren die Effizienz des Blacklistings mit der Sicherheit des Whitelistings. Zusätzlich kommen immer häufiger Algorithmen für maschinelles Lernen und künstliche Intelligenz zum Einsatz. Diese Systeme lernen das normale Verhalten Ihrer Anwendung und erkennen so auch untypische Abweichungen, die auf einen neuen Angriffsversuch hindeuten könnten.
Aus meiner Sicht ist die Lernfähigkeit einer WAF der entscheidende Hebel. Eine WAF, die sich nicht an neue Angriffsmuster anpasst, bietet nur eine trügerische Sicherheit. In der Praxis hat sich immer wieder gezeigt, dass KI-gestützte Anomalieerkennung den Unterschied zwischen einem abgewehrten und einem erfolgreichen Angriff ausmacht.
Vor diesen Angriffen schützt Sie eine WAF
Eine WAF ist Ihre erste Verteidigungslinie gegen die häufigsten und gefährlichsten Angriffe auf Webanwendungen. Laut dem BSI sind Schwachstellen in Webanwendungen ein primäres Einfallstor für Cyberkriminelle. Zu den wichtigsten Bedrohungen, die eine WAF abwehrt, gehören:
- SQL-Injection (SQLi): Verhindert, dass Angreifer bösartigen SQL-Code über Eingabefelder einschleusen, um Ihre Datenbanken auszulesen, zu verändern oder zu zerstören.
- Cross-Site Scripting (XSS): Blockiert Versuche, schädliche Skripte in Ihre Webseite zu injizieren, die dann im Browser anderer Besucher ausgeführt werden, um deren Sitzungen zu kapern oder Daten zu stehlen.
- Path Traversal & Directory Traversal: Schützt davor, dass Angreifer auf sensible Dateien und Verzeichnisse zugreifen, die außerhalb des eigentlichen Web-Verzeichnisses auf Ihrem Server liegen.
- Cross-Site Request Forgery (CSRF): Erkennt und unterbindet Anfragen, die einen angemeldeten Benutzer ohne dessen Wissen dazu bringen, ungewollte Aktionen auszuführen.
- Weitere Bedrohungen: Eine WAF bietet zudem eine zusätzliche Schutzebene für den DDoS-Schutz auf der Anwendungsebene und stärkt Ihre Abwehrmaßnahmen zum Phishing-Schutz.
Die verschiedenen Bereitstellungsmodelle einer WAF
Je nach Ihren Anforderungen, Ihrer Infrastruktur und Ihrem Budget können Sie eine WAF auf unterschiedliche Weisen implementieren:
Cloud-basierte WAF (WAF-as-a-Service)
Hierbei handelt es sich um einen abonnementbasierten Dienst eines Drittanbieters. Der gesamte Web-Traffic wird über die Cloud-Infrastruktur des Anbieters geleitet, dort gefiltert und dann erst an Ihren Server weitergeleitet. Dieses Modell ist einfach einzurichten, erfordert keine Hardware-Investitionen und die Schutzmechanismen werden vom Anbieter permanent aktuell gehalten.
Ich empfehle an dieser Stelle meistens eine Cloud-basierte Lösung. Die einfache Skalierbarkeit und der geringe Verwaltungsaufwand sind für die meisten Unternehmen einfach unschlagbar. Man kauft sich quasi ein externes Expertenteam für die Regelpflege mit ein.
On-Premise WAF (Hardware-basiert)
Dies ist eine physische Appliance, die in Ihrem eigenen Rechenzentrum oder Netzwerk installiert wird. Sie bietet maximale Kontrolle und minimale Latenz, erfordert jedoch eine hohe Anfangsinvestition sowie dediziertes Personal für die Wartung, Konfiguration und Aktualisierung der Hard- und Software.
Host-basierte WAF (Software)
Bei diesem Modell wird die WAF als Softwaremodul direkt auf dem Webserver integriert. Dies ermöglicht eine tiefe Anpassung und ist kostengünstiger als eine Hardware-Lösung. Der Nachteil ist jedoch, dass die WAF die Ressourcen des Webservers mitbeansprucht und die Verwaltung vollständig in Ihrer Verantwortung liegt.
WAF vs. IDS/IPS: Was ist der Unterschied?
Während die Begriffe oft im gleichen Atemzug genannt werden, erfüllen sie unterschiedliche Zwecke. Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) überwachen den gesamten Netzwerkverkehr auf verdächtige Aktivitäten oder bekannte Bedrohungsmuster. Sie sind die allgemeine Sicherheitspatrouille für Ihr gesamtes Netzwerk.
Eine WAF hingegen ist hochspezialisiert. Sie konzentriert sich ausschließlich auf den HTTP/HTTPS-Verkehr und versteht den Kontext von Webanwendungen. Ein WAF ergänzt daher ideal die Funktionalität von Intrusion Detection und Prevention Systems (IDS/IPS), ersetzt sie aber nicht. Zusammen bilden sie eine mehrschichtige und tiefgreifende Verteidigungsstrategie.
Fazit: Ihr aktiver Schutzschild im digitalen Raum
Eine Web Application Firewall ist längst kein optionales Extra mehr, sondern eine strategische Notwendigkeit für jedes Unternehmen, das seine digitalen Werte ernst nimmt. Sie schützt Ihre kritischen Daten, sichert die Verfügbarkeit Ihrer Dienste und bewahrt die Reputation Ihres Unternehmens.
Die Investition in eine WAF ist eine Investition in die Widerstandsfähigkeit und Vertrauenswürdigkeit Ihrer gesamten Online-Präsenz. In einer Bedrohungslandschaft, die sich täglich weiterentwickelt, bietet sie den entscheidenden, intelligenten Schutz, den eine herkömmliche Firewall nicht leisten kann.
Häufig gestellte Fragen (FAQ)
Ist eine WAF nicht dasselbe wie eine normale Firewall?
Nein. Eine normale Firewall operiert auf der Netzwerkebene (Layer 3/4), um Traffic basierend auf Ports und IP-Adressen zu blockieren. Eine WAF arbeitet auf der Anwendungsebene (Layer 7) und analysiert den Inhalt von HTTP-Anfragen, um anwendungsspezifische Angriffe zu erkennen.
Verlangsamt eine WAF meine Webseite?
Moderne, gut konfigurierte WAFs, insbesondere Cloud-basierte Lösungen, haben einen vernachlässigbaren Einfluss auf die Leistung. Die Sicherheitsvorteile überwiegen bei Weitem jede minimale Latenz, die für den Endbenutzer oft nicht wahrnehmbar ist.
Reicht eine WAF aus, um meine Webanwendung komplett zu schützen?
Eine WAF ist eine starke und essenzielle Verteidigungsebene, sollte aber Teil einer umfassenden Sicherheitsstrategie sein. Dazu gehören sichere Programmierpraktiken, regelmäßige Schwachstellenscans und weitere Maßnahmen für eine robuste Endpoint Security.
Was ist der Unterschied zwischen Whitelisting und Blacklisting bei einer WAF?
Blacklisting (negatives Modell) blockiert bekannte Bedrohungen, ist aber anfällig für neue Angriffe. Whitelisting (positives Modell) erlaubt nur explizit definierten, sicheren Traffic, bietet einen höheren Schutz, erfordert aber mehr Konfigurationsaufwand.
Kann ich eine WAF selbst verwalten?
Obwohl dies möglich ist, erfordert eine effektive Verwaltung Fachwissen im Bereich Web-Sicherheit. Cloud-basierte WAFs werden oft vom Anbieter verwaltet, was für viele Unternehmen einen erheblichen Vorteil darstellt und interne Ressourcen schont.