Stellen Sie sich Ihr Unternehmensnetzwerk wie ein Gebäude mit Tausenden von Türen vor. Jede Tür ist ein sogenannter Port. Sind alle Türen verschlossen und bewacht? Oder stehen einige unbemerkt sperrangelweit offen und laden ungebetene Gäste förmlich ein? Genau hier kommt der Portscanner ins Spiel: Er ist der wachsame Sicherheitsmitarbeiter, der systematisch jede einzelne Tür überprüft und Ihnen meldet, welche offen, geschlossen oder nur angelehnt sind.
Ein Portscanner ist somit kein Angriffswerkzeug per se, sondern ein fundamentales Diagnoseinstrument. Er liefert Ihnen die entscheidende Information, um Ihre digitale Infrastruktur proaktiv abzusichern. Wer die Funktionsweise und den strategischen Einsatz von Portscannern versteht, verwandelt Unsicherheit in Kontrolle und schiebt potenziellen Angreifern einen Riegel vor.
[ads_custom_box title=“Auf einen Blick“ color_border=“#000000″]- Was Portscanner tun: Sie prüfen Computersysteme oder Netzwerke auf offene Ports, die als potenzielle Einfallstore für Angriffe dienen.
- Warum sie wichtig sind: Sie sind für Administratoren ein essenzielles Werkzeug zur Überprüfung der eigenen Sicherheitskonfiguration und zur Minimierung der Angriffsfläche.
- Die zwei Seiten: Während Administratoren sie zur Verteidigung nutzen, setzen Angreifer sie in der Aufklärungsphase ein, um Schwachstellen zu finden.
- Bekannte Werkzeuge: Der bekannteste und vielseitigste Portscanner ist Nmap (Network Mapper), ergänzt durch spezialisierte Tools wie Masscan oder ZMap.
- Das Grundprinzip: Regelmäßige, geplante Portscans sind ein unverzichtbarer Baustein einer umfassenden Strategie für Netzwerksicherheit.
Was ist ein Portscanner? Eine einfache Definition
Ein Portscanner ist eine Softwareanwendung, die entwickelt wurde, um einen Server oder Host auf offene Ports zu überprüfen. In der Netzwerktechnik ist ein Port ein Endpunkt der Kommunikation. Während eine IP-Adresse den Computer im Netzwerk identifiziert, gibt die Portnummer an, welcher spezifische Dienst oder Prozess auf diesem Computer angesprochen wird – zum Beispiel Port 80 für HTTP-Webseiten oder Port 443 für HTTPS.
Ein Portscanner sendet Client-Anfragen an eine Reihe von Server-Ports auf einem Host und analysiert die Antworten. Anhand dieser Antworten kann der Scanner feststellen, ob ein Port offen, geschlossen oder gefiltert (z.B. durch eine Firewall blockiert) ist. Diese Information ist Gold wert – sowohl für Verteidiger als auch für Angreifer.
Wie funktioniert ein Portscanner im Detail?
Die genaue Funktionsweise eines Scanners hängt von der gewählten Scan-Technik ab. Jede Methode hat ihre eigenen Vor- und Nachteile in Bezug auf Geschwindigkeit, Genauigkeit und Tarnung. Die drei gängigsten Methoden basieren auf dem TCP- und UDP-Protokoll.
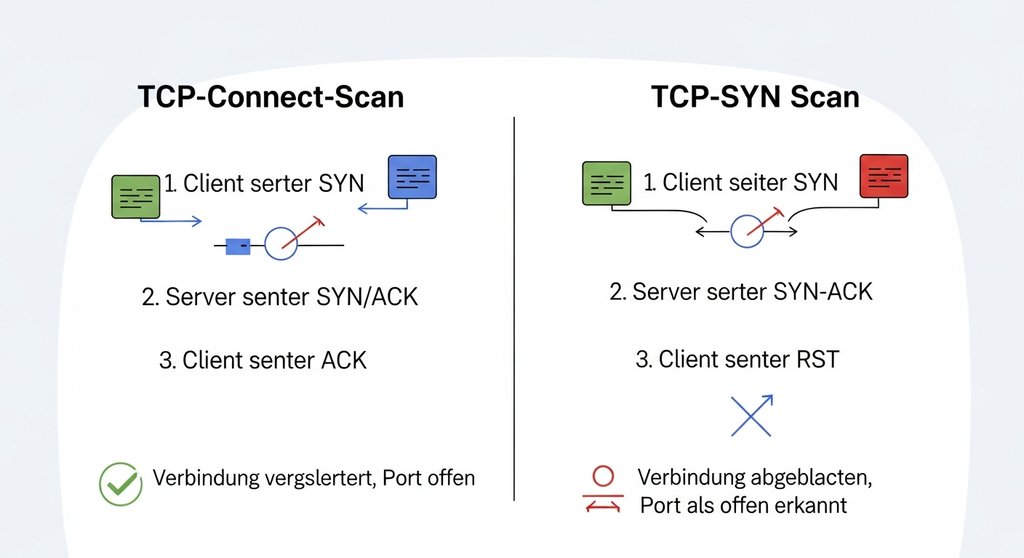
TCP-Connect-Scan (Der „laute“ Scan)
Dies ist die grundlegendste Scan-Methode. Der Scanner versucht, eine vollständige TCP-Verbindung zu jedem Port herzustellen (den sogenannten Drei-Wege-Handschlag). Gelingt der Verbindungsaufbau, ist der Port offen. Schlägt er fehl, ist der Port geschlossen. Diese Methode ist sehr zuverlässig, wird aber auch leicht von Firewalls und Intrusion Detection Systems (IDS) erkannt, da sie eine vollständige, protokollgerechte Verbindung aufbaut und damit deutliche Spuren hinterlässt.
TCP-SYN-Scan (Der „leise“ Scan)
Der SYN-Scan, auch als „Half-Open-Scan“ bekannt, ist subtiler. Der Scanner sendet nur das erste Paket des Drei-Wege-Handschlags (ein SYN-Paket). Antwortet der Zielport mit einem SYN/ACK-Paket, gilt er als offen. Der Scanner bricht die Verbindung dann sofort ab, ohne sie vollständig aufzubauen. Da keine vollständige Sitzung etabliert wird, wird dieser Scan seltener protokolliert. In der Praxis hat sich immer wieder gezeigt, dass der SYN-Scan der De-facto-Standard für die meisten professionellen Sicherheitsanalysen ist, da er einen guten Kompromiss aus Geschwindigkeit und Unauffälligkeit bietet.
UDP-Scan
Das Scannen von UDP-Ports ist komplexer, da das UDP-Protokoll verbindungslos ist. Hier sendet der Scanner ein UDP-Paket an einen Port. Erhält er keine Antwort, wird der Port als „offen“ oder „gefiltert“ eingestuft. Erhält er eine „Port Unreachable“-Fehlermeldung, ist der Port geschlossen. Diese Methode ist langsamer und oft weniger zuverlässig als TCP-Scans.
Portscans in der Praxis: Verteidigung und Angriff
Ein Portscanner ist ein neutrales Werkzeug; die Absicht des Nutzers bestimmt, ob er für Gutes oder Schlechtes eingesetzt wird. Für Unternehmen ist es entscheidend, die eigene Infrastruktur besser zu kennen als potenzielle Angreifer.
Die Perspektive des Administrators: Sicherheitslücken schließen
Für einen Systemadministrator ist der Portscan ein Gesundheitscheck für das Netzwerk. Der typische Arbeitsablauf ist: Scannen, Analysieren, Handeln. Ein Scan deckt alle offenen Ports auf. Die Analysephase beantwortet die Frage: „Muss dieser Port offen sein?“. Jeder unnötig offene Port wird anschließend geschlossen. Dies geschieht meist durch eine angepasste Firewall-Konfiguration oder durch das Deaktivieren des nicht benötigten Dienstes. Dieses Prinzip der minimalen Privilegien ist auch ein Kernkonzept moderner Sicherheitsansätze wie der Zero-Trust-Architektur.
Aus meiner Sicht ist das Führen eines Port-Inventars der entscheidende Hebel für nachhaltige Sicherheit. Dokumentieren Sie, welcher Port für welchen Dienst offen sein muss und warum. Nur so können Sie bei regelmäßigen Scans Abweichungen sofort erkennen und schnell reagieren.
Die Perspektive des Angreifers: Einfallstore finden
Für einen Hacker ist der Portscan der erste Schritt der Aufklärung (Reconnaissance). Das Ziel ist, eine Landkarte des Zielnetzwerks zu erstellen und offene Türen zu identifizieren. Ein offener Port verrät oft, welcher Dienst dahinterläuft (z.B. ein Webserver, eine Datenbank). Mit dieser Information sucht der Angreifer gezielt nach bekannten Schwachstellen für genau diesen Dienst, um sich Zugang zu verschaffen. Ein offener, ungepatchter Port ist eine offene Einladung. Solche Systeme können auch für größere Angriffe missbraucht werden, weshalb ein effektiver DDoS-Schutz ebenfalls wichtig ist.
Moderne Sicherheitssysteme sind jedoch darauf ausgelegt, solche Aktivitäten zu erkennen. Ein lauter, großflächiger Scan löst bei den meisten Systemen zur Angriffserkennung Alarm aus, was den Vergleich von IDS vs. IPS für jedes Unternehmen relevant macht.
Sind Portscans legal? Die rechtliche Situation
Diese Frage ist nicht pauschal zu beantworten und bewegt sich oft in einer rechtlichen Grauzone. Grundsätzlich gilt:
- Das Scannen eigener Systeme: Das Überprüfen Ihrer eigenen Netzwerkinfrastruktur ist uneingeschränkt legal und eine empfohlene Sicherheitspraxis.
- Das Scannen fremder Systeme: Das Scannen von Netzwerken, für die Sie keine ausdrückliche Genehmigung haben, ist hochproblematisch. In Deutschland kann dies bereits als Vorbereitung einer Straftat nach § 202c StGB („Vorbereiten des Ausspähens und Abfangens von Daten“) gewertet werden.
Die stetig wachsende Bedrohungslage, wie sie auch das BSI in seinem Lagebericht zur IT-Sicherheit regelmäßig dokumentiert, macht proaktive Maßnahmen im eigenen Verantwortungsbereich jedoch absolut unerlässlich.
Fazit: Wissen, was offen ist
Ein Portscanner ist kein mystisches Hacker-Tool, sondern ein grundlegendes Instrument der Netzwerkdiagnose. Er übersetzt die abstrakte Gefahr einer offenen Flanke in eine konkrete, handhabbare Liste von Ports. Für jedes Unternehmen, das seine digitale Sicherheit ernst nimmt, ist der Umgang mit Portscannern keine Option, sondern eine Notwendigkeit. Der Kreislauf für ein widerstandsfähiges Netzwerk ist einfach, aber wirkungsvoll: Scannen, Analysieren und Absichern.
Häufig gestellte Fragen
Was ist ein offener Port?
Ein offener Port ist ein Netzwerkport, der so konfiguriert ist, dass er eingehende Verbindungen von einem Client akzeptiert. Das bedeutet, dass ein Dienst oder eine Anwendung aktiv auf diesem Port „lauscht“ und bereit ist, zu kommunizieren.
Ist ein Portscan gefährlich für mein System?
Ein normaler Portscan selbst ist für ein stabiles System in der Regel nicht gefährlich, da er nur den Status der Ports abfragt. Aggressive oder fehlerhaft konfigurierte Scans können jedoch bei sehr alten oder instabilen Systemen in seltenen Fällen zu Abstürzen führen.
Wie oft sollte ich mein Netzwerk scannen?
Ich empfehle an dieser Stelle meistens, mindestens vierteljährlich einen vollständigen Scan der extern erreichbaren Systeme durchzuführen. Bei wichtigen Systemen oder nach größeren Änderungen an der Infrastruktur sind monatliche oder sogar wöchentliche Scans sinnvoll.
Kann meine Firewall einen Portscan blockieren?
Ja, eine gut konfigurierte Firewall kann Portscans erkennen und blockieren, indem sie die Anfragen verwirft. Dies führt dazu, dass der Scanner die Ports als „gefiltert“ anzeigt, was dem Angreifer keine klaren Informationen liefert.
Was ist der Unterschied zwischen einem Port und einem Dienst?
Der Port ist die „Adresse“ oder die „Türnummer“ (z.B. Port 80), während der Dienst die dahinterliegende Anwendung ist, die diese Tür nutzt (z.B. ein Apache Webserver). Der Portscanner findet die offene Tür, der Administrator muss dann prüfen, welcher Dienst dahintersteckt.