Die Absicherung Ihres Unternehmensnetzwerks ist ein komplexes Unterfangen. Unzählige Technologien versprechen Schutz, doch zwei Begriffe sorgen immer wieder für Verwirrung: Intrusion Detection System (IDS) und Intrusion Prevention System (IPS). Obwohl sie ähnlich klingen, erfüllen sie fundamental unterschiedliche Aufgaben. Die falsche Wahl kann Sie entweder blind für Angriffe machen oder Ihren Geschäftsbetrieb lähmen.
Dieser Artikel bringt Klarheit in die Debatte. Sie erfahren präzise, was beide Systeme leisten, wo ihre entscheidenden Unterschiede liegen und wie Sie die richtige strategische Entscheidung für eine robuste Cyberabwehr treffen.
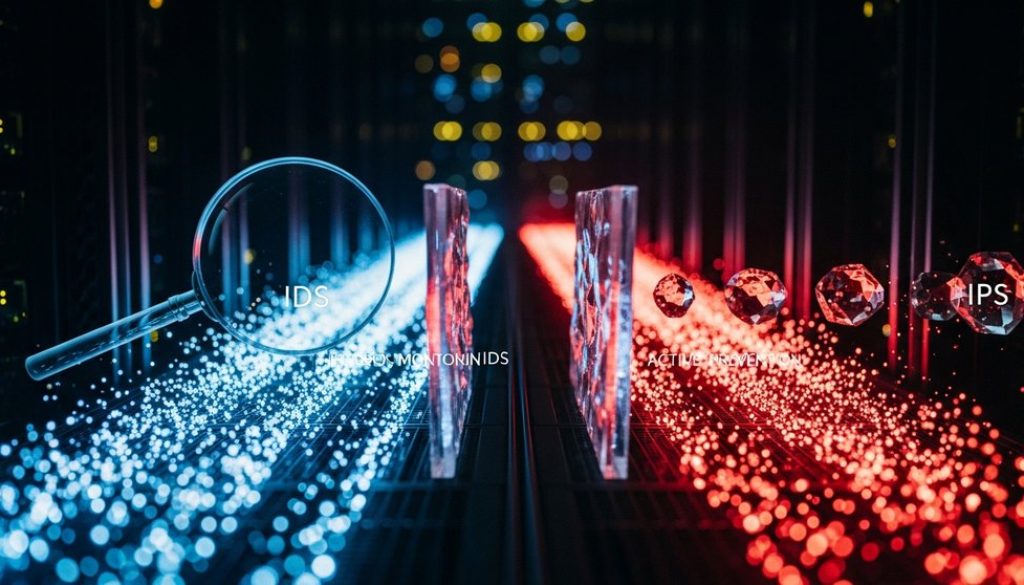
[ads_custom_box title=“Auf einen Blick“ color_border=“#000000″]- IDS (Intrusion Detection System): Ein passives System, das den Netzwerkverkehr überwacht und bei verdächtigen Aktivitäten Alarm schlägt. Es agiert wie ein Detektiv.
- IPS (Intrusion Prevention System): Ein aktives System, das verdächtigen Verkehr nicht nur erkennt, sondern auch sofort blockiert. Es verhält sich wie ein Wachmann.
- Platzierung: Ein IDS wird parallel zum Datenverkehr (out-of-band) geschaltet, während ein IPS direkt im Datenstrom (inline) positioniert sein muss, um eingreifen zu können.
- Die beste Lösung: Die Kombination beider Systeme bietet oft die umfassendste Netzwerksicherheit, da sie Erkennung mit Prävention verbindet.
Was ist ein Intrusion Detection System (IDS)?
Stellen Sie sich ein Intrusion Detection System als den wachsamen Einbruchmelder Ihres Netzwerks vor. Es sitzt an einem strategischen Punkt und „belauscht“ den gesamten Datenverkehr. Anhand von vordefinierten Signaturen bekannter Angriffe oder durch die Erkennung von abnormalem Verhalten (Anomalien) identifiziert es potenzielle Bedrohungen. Findet es etwas Verdächtiges, schlägt es Alarm – meist in Form eines Log-Eintrags oder einer Benachrichtigung an einen Administrator.
Der entscheidende Punkt ist: Ein IDS greift niemals selbst in den Verkehr ein. Seine Aufgabe ist ausschließlich das Erkennen und Melden. Meiner Erfahrung nach ist ein gut konfiguriertes IDS ein unschätzbares Werkzeug für die Bedrohungsanalyse. Es liefert die Rohdaten, um Angriffsmuster zu verstehen, ohne den operativen Betrieb zu gefährden. Es ist das Auge, das Ihnen die nötige Sichtbarkeit verschafft.
Was ist ein Intrusion Prevention System (IPS)?
Ein Intrusion Prevention System geht einen entscheidenden Schritt weiter. Es ist nicht nur der Melder, sondern auch der Türsteher. Wie ein IDS analysiert es den Datenverkehr auf Bedrohungen. Stellt es jedoch eine unmittelbare Gefahr fest, wird es aktiv. Es kann die schädlichen Datenpakete verwerfen, die Verbindung zurücksetzen oder den gesamten Verkehr von der Angriffs-IP-Adresse für eine bestimmte Zeit blockieren.
Damit ein IPS diese Funktion erfüllen kann, muss es zwingend „inline“ platziert werden, also direkt im Pfad des Datenverkehrs. Jedes Paket muss durch das IPS fließen, um geprüft zu werden. Diese aktive Rolle bietet zwar einen direkten Schutz, birgt aber auch das Risiko von „False Positives“: Wird legitimer Verkehr fälschlicherweise als bösartig eingestuft, wird er blockiert, was zu Störungen im Geschäftsablauf führen kann.
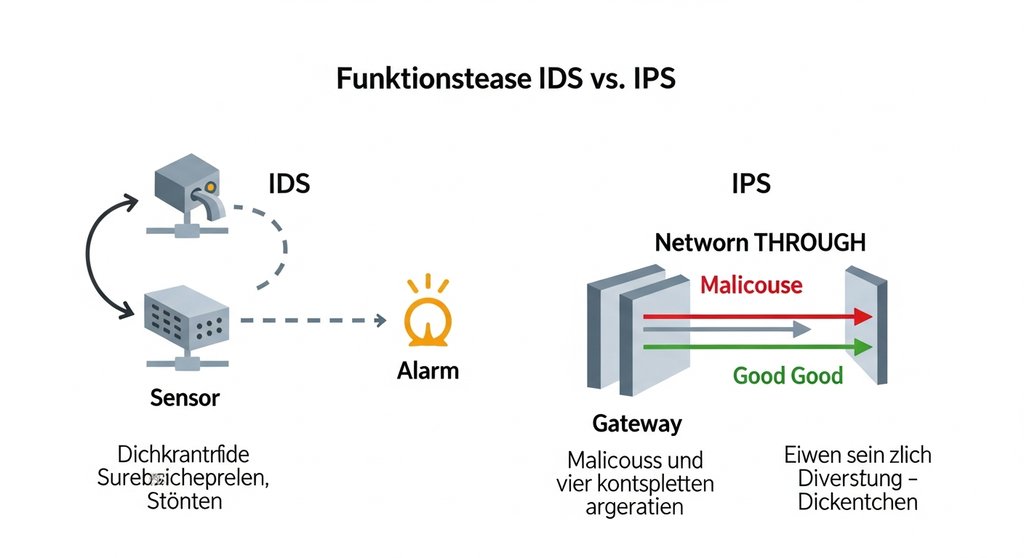
IDS vs. IPS: Die wichtigsten Unterschiede im direkten Vergleich
Um die Wahl zu erleichtern, sollten Sie die Kernunterschiede genau kennen. Diese bestimmen, wie das jeweilige System in Ihre IT-Infrastruktur passt und welche Auswirkungen es hat.
Reaktion auf Bedrohungen
Das ist der fundamentalste Unterschied. Ein IDS ist passiv; es alarmiert lediglich das Sicherheitsteam, das dann manuell eingreifen muss. Ein IPS ist aktiv; es reagiert automatisch auf die Bedrohung und versucht, den Angriff in Echtzeit zu unterbinden.
Platzierung im Netzwerk
Ein IDS wird „out-of-band“ betrieben, indem es eine Kopie des Netzwerkverkehrs analysiert. Es ist also nicht Teil der kritischen Datenleitung. Ein IPS muss „inline“ platziert werden, damit es den Datenverkehr aktiv filtern kann. Es wird zu einem festen Bestandteil der Verbindung, ähnlich wie bei einer korrekten Firewall-Konfiguration.
Risiko von Fehlalarmen (False Positives)
Bei einem IDS führt ein Fehlalarm zu einer unnötigen Benachrichtigung – ärgerlich, aber meist harmlos. Bei einem IPS kann ein Fehlalarm gravierende Folgen haben, da legitimer Kunden- oder Geschäftsverkehr blockiert wird. Aus meiner Sicht ist das Management von False Positives die größte Herausforderung beim Einsatz eines IPS. Ein Detail, das Anfänger oft übersehen, ist, dass ein IPS eine ständige Feinjustierung benötigt, um effektiv und gleichzeitig betriebssicher zu sein.
Auswirkung auf die Netzwerkleistung
Da ein IDS den Verkehr nur passiv kopiert, hat es praktisch keine Auswirkungen auf die Netzwerklatenz oder den Durchsatz. Ein IPS hingegen kann zu einer minimalen Verzögerung führen, da jedes einzelne Paket einer Deep Packet Inspection unterzogen werden muss, bevor es weitergeleitet wird. Bei hohem Verkehrsaufkommen muss das System ausreichend dimensioniert sein, um nicht zum Flaschenhals zu werden.
Die richtige Wahl für Ihr Unternehmen treffen
Die Entscheidung zwischen IDS und IPS ist keine Frage von „besser“ oder „schlechter“, sondern eine strategische Überlegung, die auf Ihren spezifischen Anforderungen basiert.
Wann ist ein IDS die bessere Wahl?
- Für maximale Sichtbarkeit: Wenn Ihr primäres Ziel darin besteht, ein tiefes Verständnis für die Bedrohungen in Ihrem Netzwerk zu erlangen, ohne den Betrieb zu stören.
- Bei strikten Verfügbarkeitsanforderungen: In Umgebungen, in denen selbst die kleinste Unterbrechung kritisch ist (z.B. industrielle Steuerungsanlagen).
- Als erster Schritt: Wenn Sie beginnen, Ihre Sicherheitsüberwachung aufzubauen und zunächst Daten sammeln möchten, bevor Sie aktive Maßnahmen ergreifen.
Wann sollten Sie ein IPS einsetzen?
- Für proaktiven Schutz: Wenn Sie bekannte Angriffe automatisch abwehren und die Reaktionszeit Ihres Sicherheitsteams verkürzen wollen.
- An kritischen Übergangspunkten: Direkt am Perimeter des Netzwerks, um Bedrohungen abzufangen, bevor sie ins interne Netz gelangen.
- Bei ausreichenden Ressourcen: Wenn Ihr Team die Kapazität hat, das System zu verwalten und auf False Positives zeitnah zu reagieren.
Laut der aktuellen Studie des BSI zur Lage der IT-Sicherheit in Deutschland ist die Bedrohungslage durch Ransomware und andere automatisierte Angriffe weiterhin extrem hoch, was den Einsatz proaktiver Systeme wie einem IPS nahelegt. Oft ist die beste Lösung eine Kombination beider Ansätze als Teil einer umfassenden Zero-Trust-Architektur.
Fazit: Detektiv, Wachmann oder beides?
Die Wahl zwischen IDS und IPS ist eine der grundlegenden Weichenstellungen in der Cyberabwehr. Fassen wir die wichtigsten Erkenntnisse zusammen:
Verstehen Sie den Zweck: Ein IDS ist Ihr Auge im Netzwerk, das für Transparenz sorgt. Ein IPS ist Ihr Schild, das aktiv Bedrohungen abwehrt.
Bewerten Sie Ihr Risiko: Wägen Sie ab, was für Ihr Unternehmen schlimmer ist – ein unentdeckter Angriff oder eine mögliche Unterbrechung des Geschäftsbetriebs durch einen Fehlalarm.
Denken Sie in Schichten: Die stärkste Verteidigung ist selten ein einzelnes Werkzeug. Die passive Überwachung durch ein IDS, kombiniert mit der aktiven Abwehr eines IPS und einer soliden Firewall, bildet eine tief gestaffelte und widerstandsfähige Sicherheitsarchitektur.
Häufig gestellte Fragen (FAQs)
Kann ein IDS auch Angriffe blockieren?
Nein, ein reines Intrusion Detection System ist ein passives System. Seine einzige Aufgabe ist das Erkennen und Alarmieren, es greift nicht in den Datenverkehr ein.
Ist ein IPS ein Ersatz für eine Firewall?
Nein, sie ergänzen sich. Eine Firewall filtert den Verkehr primär anhand von Ports, Protokollen und IP-Adressen. Ein IPS analysiert den Inhalt der Datenpakete auf bekannte Angriffsmuster und bösartigen Code.
Was ist ein „False Positive“?
Ein „False Positive“ (Fehlalarm) tritt auf, wenn ein Sicherheitssystem normalen, legitimen Datenverkehr fälschlicherweise als bösartig einstuft und daraufhin einen Alarm auslöst oder den Verkehr blockiert.
Benötige ich wirklich beide Systeme?
Für einen maximalen Schutz ist ein mehrschichtiger Ansatz die beste Praxis. Viele moderne Sicherheitssysteme, wie Next-Generation Firewalls (NGFW), integrieren bereits die Funktionen von Firewall, IDS und IPS in einem Gerät.
Welches System ist schwieriger zu verwalten?
Generell erfordert ein IPS einen höheren Verwaltungsaufwand. Die Notwendigkeit, Regeln ständig zu optimieren und auf False Positives zu reagieren, um Geschäftsunterbrechungen zu vermeiden, macht die Konfiguration komplexer als bei einem passiven IDS.