Prompt: Editorial style high-resolution photography of an abstract concept representing Zero Trust. A dimly lit, modern server room with sleek black server racks. In the foreground, a person’s hand is reaching out, but is stopped by multiple, semi-transparent, glowing blue digital barriers that scan the handprint. The focus is on the interaction between the hand and the first barrier, with a shallow depth of field blurring the background servers. The lighting should be cinematic and dramatic, with cool blue tones dominating the scene. Shot on a DSLR camera with a 35mm lens to create a natural, slightly grainy, filmic look with true-to-life colors. Visible skin texture on the hand, candid shot feeling.
Die Zeiten, in denen eine starke Firewall Ihr Unternehmen wie eine mittelalterliche Festung schützen konnte, sind endgültig vorbei. Durch Cloud-Dienste, Remote-Arbeit und eine wachsende Zahl vernetzter Geräte ist Ihr Netzwerkperimeter porös und durchlässig geworden. Ein Angreifer, der es einmal hinter die Mauern schafft, hat oft freie Bahn. Genau hier setzt die Zero-Trust-Architektur an – ein radikales Umdenken, das auf einem einfachen Prinzip basiert: Vertraue niemandem, verifiziere alles.
Dieses Modell geht davon aus, dass Bedrohungen nicht nur von außen, sondern auch von innerhalb Ihres Netzwerks kommen können. Statt eines einmaligen Vertrauensvorschusses wird jede einzelne Anfrage, jeder Zugriff und jede Verbindung rigoros überprüft, unabhängig davon, woher sie stammt. In diesem Artikel erfahren Sie, was eine Zero-Trust-Architektur ausmacht, auf welchen Kernprinzipien sie beruht und wie Sie den Wechsel zu diesem zukunftsweisenden Sicherheitskonzept gestalten.
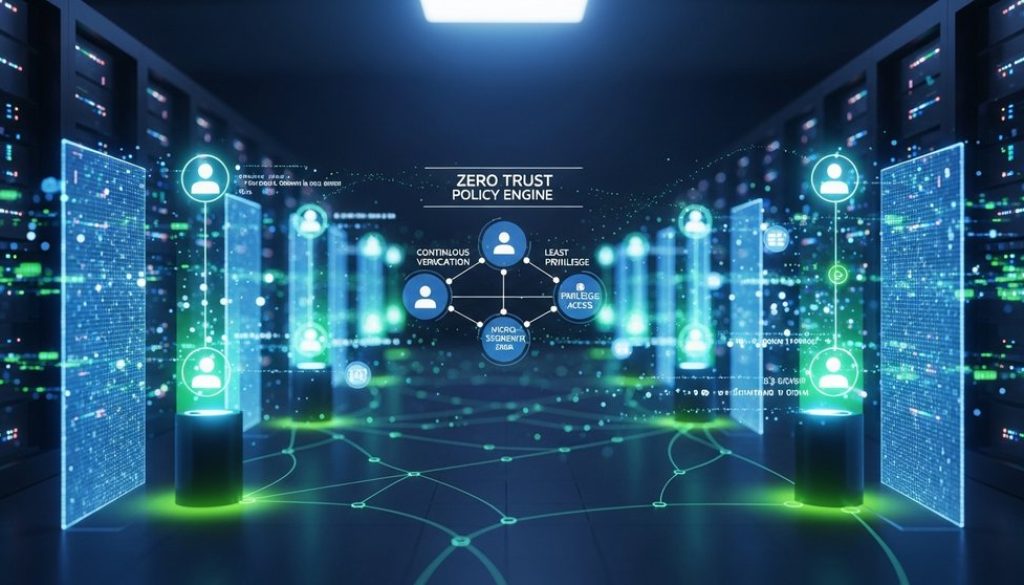
[ads_custom_box title=“Auf einen Blick“ color_border=“#000000″]- Grundprinzip: Das Motto lautet „Niemals vertrauen, immer verifizieren“. Jede Anfrage wird als potenziell feindlich betrachtet und muss authentifiziert und autorisiert werden.
- Least-Privilege-Zugriff: Benutzer und Systeme erhalten nur die minimal notwendigen Berechtigungen, um ihre Aufgaben zu erfüllen.
- Mikrosegmentierung: Das Netzwerk wird in kleine, isolierte Zonen unterteilt, um die Ausbreitung von Angriffen zu verhindern.
- Kontinuierliche Überwachung: Der gesamte Netzwerkverkehr und alle Zugriffe werden lückenlos überwacht, um Anomalien schnell zu erkennen.
Was genau ist eine Zero-Trust-Architektur?
Eine Zero-Trust-Architektur ist kein einzelnes Produkt oder eine Software, sondern ein strategischer Ansatz für Netzwerksicherheit, der das traditionelle „Vertrauen, aber überprüfen“-Modell ablöst. Der Kerngedanke ist die Beseitigung von implizitem Vertrauen. Es wird nicht mehr automatisch davon ausgegangen, dass ein Benutzer oder ein Gerät vertrauenswürdig ist, nur weil es sich innerhalb des Unternehmensnetzwerks befindet.
Stattdessen muss jede Zugriffsanforderung auf eine Ressource – egal ob von einem Mitarbeiter im Büro, einem Manager im Homeoffice oder einer Anwendung in der Cloud – explizit verifiziert werden. Dies geschieht durch die Prüfung verschiedener Faktoren wie Identität, Standort, Gerätestatus und anderer kontextbezogener Signale. Zero Trust ist somit eine grundlegende Philosophie für den Aufbau und Betrieb moderner IT-Infrastrukturen.
Die 3 Kernprinzipien des Zero-Trust-Modells
Um das Konzept greifbar zu machen, stützt sich Zero Trust auf drei fundamentale Säulen, die zusammen ein robustes Sicherheitsgerüst bilden.
1. Prinzip: Explizit verifizieren
Dieses Prinzip fordert eine ständige Authentifizierung und Autorisierung auf Basis aller verfügbaren Datenpunkte. Es reicht nicht mehr, nur ein Passwort abzufragen. Stattdessen werden Identität des Nutzers, Integrität des Endgeräts (z.B. aktuelles Antiviren-Programm, Betriebssystem-Version), Standort und andere kontextbezogene Informationen geprüft, bevor ein Zugriff gewährt wird. Multifaktor-Authentifizierung (MFA) ist hierbei ein absolutes Minimum.
2. Prinzip: Zugriff nach dem Least-Privilege-Prinzip
Benutzer und Systeme erhalten nur die Zugriffsrechte, die sie für ihre spezifische Aufgabe unbedingt benötigen. Dieses Prinzip des geringsten Privilegs minimiert den potenziellen Schaden, den ein kompromittierter Account anrichten kann. Wenn das Konto eines Marketing-Mitarbeiters gehackt wird, sollte der Angreifer damit keinen Zugriff auf die Finanzdatenbank oder den Quellcode der Entwicklungsabteilung erlangen können.
3. Prinzip: Von einer Kompromittierung ausgehen (Assume Breach)
Zero Trust verändert die Perspektive von einer reaktiven zu einer proaktiven Haltung. In der Praxis hat sich immer wieder gezeigt, dass die Frage nicht ist, ob ein Sicherheitsvorfall eintritt, sondern wann. Indem Sie von einer ständigen Bedrohung ausgehen, implementieren Sie Maßnahmen, um die Auswirkungen eines Angriffs zu minimieren. Dazu gehören die lückenlose Protokollierung des gesamten Datenverkehrs, die Analyse auf verdächtige Aktivitäten und vor allem die Netzwerksegmentierung, um die seitliche Ausbreitung von Malware zu verhindern.
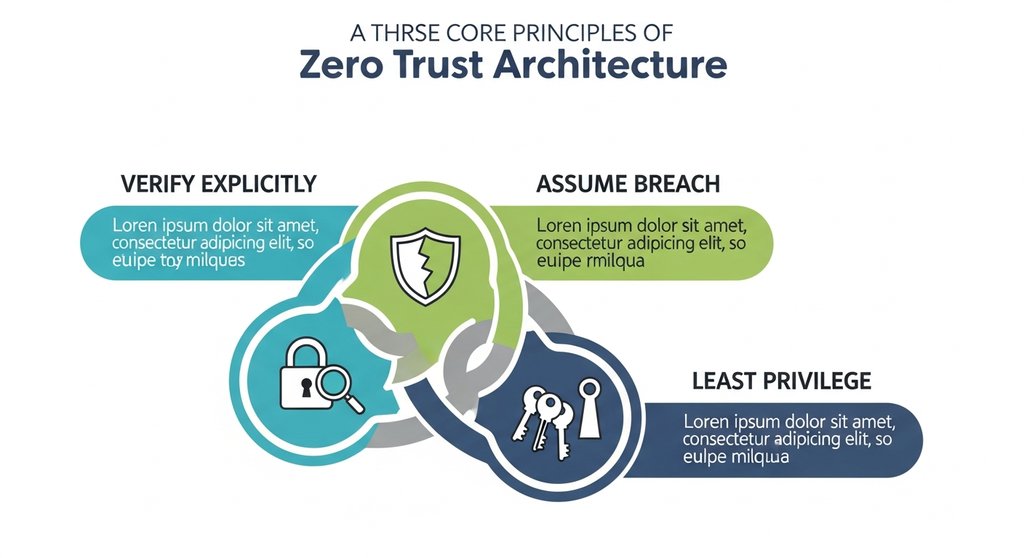
Prompt: Create a clean, modern infographic in German language with a white background. The main title is ‚Die 3 Kernprinzipien von Zero Trust‘. Use three distinct icons, each in a separate column. Column 1 icon: a digital fingerprint being scanned. Title: ‚Explizit Verifizieren‘. Text below: ‚Jeder Zugriff wird geprüft (Identität, Gerät, Kontext)‘. Column 2 icon: a key with a shield symbol on it. Title: ‚Least Privilege‘. Text below: ‚Nur minimal notwendige Rechte vergeben‘. Column 3 icon: a broken chain link. Title: ‚Assume Breach‘. Text below: ‚Schadensbegrenzung durch Segmentierung und Überwachung‘. Use a professional, minimalist font and a color palette of dark gray, blue, and a touch of green. No logos or brand names.
Praktische Umsetzung: Die Säulen einer Zero-Trust-Strategie
Die Implementierung einer Zero-Trust-Architektur ist ein Prozess, der auf mehreren technologischen Säulen aufbaut. Ein Detail, das Anfänger oft übersehen, ist, dass diese Technologien nicht isoliert, sondern als integriertes System betrachtet werden müssen.
- Starke Identitäts- und Zugriffskontrolle (IAM): Das Herzstück von Zero Trust. Moderne IAM-Lösungen verwalten Benutzeridentitäten und setzen dynamische Zugriffsregeln durch.
- Network Access Control (NAC): Systeme zur Network Access Control stellen sicher, dass nur konforme und autorisierte Geräte überhaupt eine Verbindung zum Netzwerk herstellen dürfen.
- Mikrosegmentierung: Durch die Aufteilung des Netzwerks in kleine, gesicherte Zonen wird verhindert, dass sich Angreifer nach einem ersten Einbruch frei bewegen können. Jeder Datenfluss zwischen den Segmenten wird kontrolliert.
- Umfassende Endpoint Security: Da jedes Gerät ein potenzieller Angriffspunkt ist, ist ein robuster Schutz für alle Endpunkte unerlässlich. Dies umfasst Laptops, Server, Mobilgeräte und IoT-Geräte. Ein starker Endpoint Security Ansatz ist hierfür die Basis.
- Kontinuierliche Überwachung und Analyse: Systeme wie IDS/IPS (Intrusion Detection/Prevention Systems) und SIEM (Security Information and Event Management) analysieren den Netzwerkverkehr in Echtzeit, um Bedrohungen zu erkennen und darauf zu reagieren.
Laut dem Bundesamt für Sicherheit in der Informationstechnik (BSI) ist Zero Trust ein entscheidender Baustein, um der sich wandelnden Bedrohungslandschaft und den Anforderungen moderner IT-Umgebungen gerecht zu werden.
Fazit: Zero Trust ist kein Ziel, sondern eine Reise
Die Einführung einer Zero-Trust-Architektur ist kein Projekt, das man einmal abschließt. Es ist eine strategische Neuausrichtung und ein kontinuierlicher Prozess, der Ihr Unternehmen widerstandsfähiger gegen Cyberangriffe macht. Indem Sie die Prinzipien „explizit verifizieren“, „geringste Privilegien anwenden“ und „von einer Kompromittierung ausgehen“ konsequent umsetzen, schaffen Sie eine dynamische und robuste Sicherheitskultur. Sie bauen keine höheren Mauern mehr, sondern machen jeden einzelnen Punkt in Ihrem Netzwerk zu einer intelligenten Kontrollstelle.
Häufig gestellte Fragen (FAQ)
Ist Zero Trust ein bestimmtes Produkt, das ich kaufen kann?
Nein, Zero Trust ist ein Sicherheitskonzept und ein strategischer Rahmen. Es wird durch eine Kombination verschiedener Technologien und Prozesse realisiert, aber es gibt nicht „das eine“ Zero-Trust-Produkt.
Ersetzt eine Zero-Trust-Architektur meine Firewall?
Nein, sie ersetzt die Firewall nicht, sondern erweitert und verändert deren Rolle. Next-Generation Firewalls sind ein zentraler Bestandteil für die Durchsetzung von Zero-Trust-Richtlinien, insbesondere bei der Mikrosegmentierung und der detaillierten Firewall-Konfiguration.
Ist Zero Trust nur für große Unternehmen geeignet?
Nein, die Prinzipien von Zero Trust sind skalierbar und für Unternehmen jeder Größe relevant. Auch kleine und mittlere Unternehmen profitieren von der erhöhten Sicherheit, da sie genauso Ziel von Angriffen sind.
Was ist die größte Herausforderung bei der Implementierung von Zero Trust?
Aus meiner Sicht ist die größte Herausforderung oft nicht die Technik, sondern der kulturelle Wandel. Es erfordert ein Umdenken bei IT-Teams und Anwendern, da gewohnte Prozesse und das Konzept des impliziten Vertrauens aufgegeben werden müssen.
Wie verhält sich Zero Trust zu VPNs?
Ein VPN für Unternehmen gewährt oft breiten Zugriff auf das gesamte Netzwerk. Zero Trust hingegen ersetzt oder ergänzt diesen Ansatz durch einen präziseren, anwendungsbasierten Zugriff, der oft als ZTNA (Zero Trust Network Access) bezeichnet wird und mehr Sicherheit bietet.