Mitarbeiter im Homeoffice, private Geräte im Firmen-WLAN (BYOD) und eine wachsende Zahl von IoT-Geräten – die Grenzen Ihres Unternehmensnetzwerks lösen sich zunehmend auf. Das stellt IT-Verantwortliche vor eine entscheidende Frage: Wer und was greift eigentlich auf unsere sensiblen Daten und Systeme zu? Ohne eine klare Antwort auf diese Frage setzen Sie Ihr Unternehmen einem massiven Risiko aus. Genau hier setzt Network Access Control (NAC) an.
Stellen Sie sich NAC als einen intelligenten und unbestechlichen digitalen Türsteher für Ihr Netzwerk vor. Anstatt jeden blind hereinzulassen, prüft die Lösung rigoros die Identität jedes Geräts und jedes Benutzers, bevor der Zugriff gewährt wird. NAC ist damit keine simple Schranke, sondern ein dynamisches Kontrollsystem, das die Sicherheit und Integrität Ihres gesamten Netzwerks sicherstellt.
[ads_custom_box title=“Auf einen Blick“ color_border=“#000000″]- Network Access Control (NAC) prüft und steuert, welche Geräte und Benutzer auf Ihr Netzwerk zugreifen dürfen.
- Die Technologie erhöht die Transparenz im Netzwerk und automatisiert die Durchsetzung von Sicherheitsrichtlinien.
- NAC ist ein zentraler Baustein für moderne Sicherheitsansätze wie die Zero-Trust-Architektur.
- Es unterstützt Unternehmen maßgeblich bei der Einhaltung von Compliance-Vorgaben wie der DSGVO oder ISO 27001.
Was ist Network Access Control (NAC) genau?
Network Access Control, kurz NAC, ist eine Sicherheitslösung, die eine granulare Zugriffskontrolle für Unternehmensnetzwerke implementiert. Sie geht weit über traditionelle Methoden hinaus, indem sie nicht nur wer (Benutzer) Zugriff erhält, sondern auch womit (Gerät), wann (Zeitpunkt) und von wo (Standort) steuert. Das Ziel ist es, eine umfassende Sichtbarkeit aller Endgeräte zu schaffen und sicherzustellen, dass nur autorisierte und sichere Geräte eine Verbindung herstellen.
Im Kern kombiniert eine NAC-Lösung Richtlinien, Netzwerk-Monitoring und Zugriffskontrolle, um Sicherheitslücken zu schließen, die durch unkontrollierten Netzwerkzugriff entstehen. Sie fungiert als zentraler Entscheidungspunkt, der den Netzwerkverkehr auf Basis vordefinierter Regeln filtert und lenkt.
Die Kernfunktionen von NAC im Überblick
Moderne NAC-Systeme basieren auf mehreren Säulen, die zusammenarbeiten, um Ihr Netzwerk zu schützen.
Authentifizierung und Autorisierung
Die erste und grundlegendste Funktion ist die Überprüfung der Identität. NAC stellt sicher, dass sich sowohl Benutzer als auch Geräte authentifizieren müssen, bevor sie Zugriff erhalten. Dies geschieht häufig über Standards wie IEEE 802.1X. Nach erfolgreicher Authentifizierung wird basierend auf der Rolle des Benutzers oder der Gerätegruppe festgelegt (autorisiert), auf welche Ressourcen zugegriffen werden darf.
Endpoint-Sicherheitsprüfung (Posture Assessment)
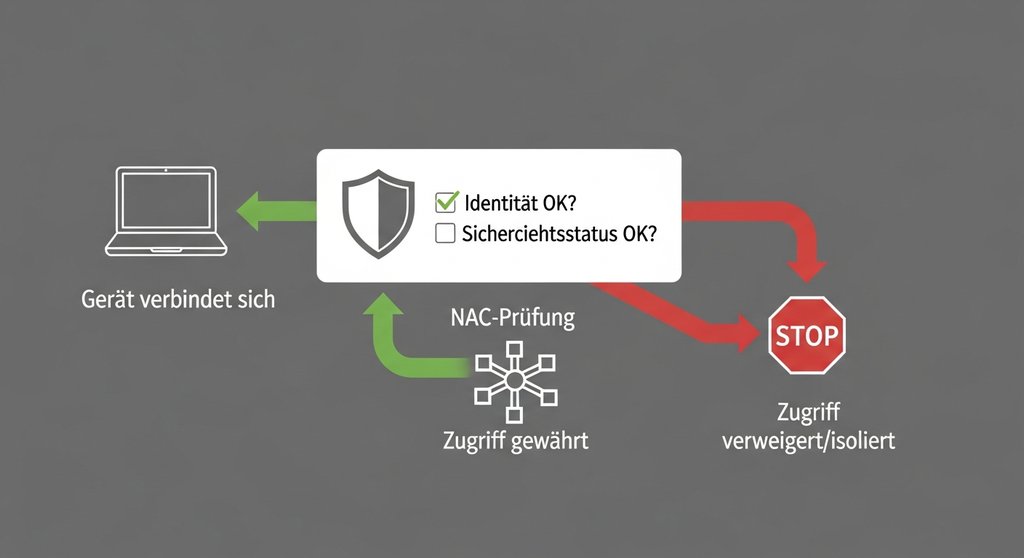
Hier zeigt sich die wahre Stärke von NAC. Die Lösung überprüft den „Gesundheitszustand“ eines Endgeräts, bevor es vollen Zugriff erhält. Dabei werden Fragen geklärt wie: Ist das Betriebssystem auf dem neuesten Stand? Läuft ein aktueller Virenscanner? Sind kritische Sicherheitspatches installiert? Aus meiner Sicht ist das Posture Assessment der entscheidende Hebel, denn es verhindert, dass kompromittierte oder unsichere Geräte überhaupt erst zur Gefahr für das interne Netz werden.
Richtliniendurchsetzung (Policy Enforcement)
Basierend auf den Ergebnissen der Authentifizierung und der Sicherheitsprüfung setzt NAC die vordefinierten Richtlinien automatisch durch. Ein konformes Gerät eines autorisierten Benutzers erhält vollen Zugriff. Ein Gastgerät erhält vielleicht nur Internetzugang. Ein nicht konformes Gerät wird in ein Quarantäne-Netzwerk verschoben, wo es bereinigt werden kann, oder der Zugriff wird komplett blockiert.
Gast- und BYOD-Management
NAC-Lösungen bieten optimierte Workflows für die Verwaltung von Gästen und privaten Mitarbeitergeräten (Bring Your Own Device). Sie ermöglichen die Einrichtung von zeitlich begrenzten Gastzugängen und die Durchsetzung spezifischer Sicherheitsrichtlinien für private Geräte, ohne die IT-Abteilung mit manuellen Prozessen zu belasten.
Wie funktioniert Network Access Control in der Praxis?
Wenn ein Gerät versucht, sich mit dem Netzwerk zu verbinden – sei es per Kabel oder über das WLAN – wird die Anfrage vom Switch oder Access Point an den NAC-Server weitergeleitet. Dieser Server ist das Gehirn der Operation. Er gleicht die Anfrage mit seinen Richtlinien ab, führt die Sicherheitsprüfung durch und sendet seine Entscheidung zurück an die Netzwerkinfrastruktur, die den Zugriff entsprechend gewährt oder verweigert.
Diese dynamische Kontrolle ermöglicht eine effektive Netzwerksegmentierung. Anstatt Geräte in starre VLANs zu zwingen, kann NAC den Zugriff auf Basis von Identität und Kontext steuern. Ein Entwickler erhält so beispielsweise nur Zugriff auf die Entwicklungsumgebung, während ein Mitarbeiter aus der Personalabteilung auf HR-Systeme zugreifen kann – unabhängig davon, wo sie sich im Gebäude befinden. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) betont in seinem IT-Grundschutz-Kompendium ebenfalls die Bedeutung von zugriffsteuernden Maßnahmen als fundamentalen Baustein der IT-Sicherheit.
Die Vorteile von NAC für Ihr Unternehmen
Die Implementierung einer NAC-Lösung ist mehr als nur eine Sicherheitsmaßnahme; sie ist eine strategische Investition in die Widerstandsfähigkeit und Effizienz Ihrer IT.
- Erhöhte Netzwerksichtbarkeit: Sie wissen jederzeit, welche Geräte sich in Ihrem Netzwerk befinden. Diese Transparenz ist die Grundlage für jede fundierte Sicherheitsentscheidung.
- Verbesserte Sicherheit: Durch die Blockade nicht konformer oder unbekannter Geräte wird die Angriffsfläche drastisch reduziert. Die Ausbreitung von Malware wird effektiv eingedämmt.
- Automatisierung und Effizienz: In der Praxis hat sich immer wieder gezeigt, dass die Automatisierung von Zugriffsregeln und Gast-Management die IT-Abteilung massiv entlastet. Manuelle Konfigurationen entfallen.
- Compliance und Reporting: NAC-Systeme protokollieren alle Zugriffsversuche und Entscheidungen. Diese Protokolle sind für Audits und die Einhaltung von Standards wie DSGVO oder ISO 27001 unerlässlich.
NAC als Eckpfeiler moderner Cyber-Sicherheit
Network Access Control ist keine Insellösung, sondern ein integraler Bestandteil einer umfassenden Strategie für Netzwerksicherheit. Es ist die technologische Grundlage für zukunftsweisende Konzepte wie die Zero-Trust-Architektur, bei der keinem Gerät und keinem Benutzer standardmäßig vertraut wird. Jeder Zugriff muss verifiziert werden.
Eine NAC-Lösung arbeitet Hand in Hand mit anderen Sicherheitssystemen. Sie ergänzt die klassische Firewall-Konfiguration und kann nahtlos mit Systemen zur Angriffserkennung (IDS/IPS) integriert werden, um im Falle eines Angriffs betroffene Geräte sofort zu isolieren. Dies schafft ein reaktionsschnelles und robustes Sicherheitsnetz.
Fazit: Kontrolle zurückgewinnen in einer perimeterlosen Welt
In einer Zeit, in der die Netzwerkgrenzen verschwimmen, ist die Frage nicht mehr, ob Sie eine Lösung zur Zugriffskontrolle benötigen, sondern wie Sie diese am besten implementieren. Network Access Control ist die Antwort auf diese Herausforderung.
NAC liefert die nötige Sichtbarkeit, um fundierte Entscheidungen zu treffen. Es gibt Ihnen die Werkzeuge für die automatisierte Kontrolle an die Hand. Und am wichtigsten: Es schafft eine nachhaltige und anpassungsfähige Sicherheit für das wertvollste Gut Ihres Unternehmens – Ihre Daten.
Häufig gestellte Fragen (FAQ)
Was ist der Unterschied zwischen NAC und einer Firewall?
Eine Firewall kontrolliert primär den Datenverkehr zwischen verschiedenen Netzwerksegmenten (z. B. Internet und internes Netz). NAC hingegen kontrolliert, welches Gerät überhaupt erst Zugriff auf das Netzwerksegment bekommt. Die beiden Technologien ergänzen sich also perfekt.
Ist NAC auch für kleine Unternehmen relevant?
Absolut. Gerade kleine Unternehmen haben oft begrenzte IT-Ressourcen. Eine NAC-Lösung automatisiert viele Sicherheitsprozesse und schützt effektiv vor Bedrohungen, die durch private Geräte oder mangelnde Updates entstehen können, was sie besonders wertvoll macht.
Was bedeutet 802.1X im Kontext von NAC?
IEEE 802.1X ist ein internationaler Standard für die portbasierte Netzwerkzugriffskontrolle. Er bietet einen herstellerunabhängigen Mechanismus zur Authentifizierung von Geräten, bevor ihnen der Zugriff auf ein LAN oder WLAN gewährt wird, und ist eine Kerntechnologie vieler NAC-Implementierungen.
Wie aufwendig ist die Implementierung von NAC?
Der Aufwand hängt von der Größe und Komplexität des Netzwerks ab. Ich empfehle an dieser Stelle meistens eine phasenweise Einführung, beginnend mit einem reinen Monitoring-Modus, um Transparenz zu schaffen, bevor schrittweise Kontrollrichtlinien aktiviert werden. So minimieren Sie Störungen im Betriebsablauf.
Unterstützt NAC auch die WLAN-Sicherheit?
Ja, NAC ist ein entscheidender Faktor für eine umfassende WLAN-Sicherheit. Es stellt sicher, dass sich nur autorisierte und sichere Geräte mit dem drahtlosen Netzwerk verbinden können, was besonders in Umgebungen mit vielen Gast- und BYOD-Geräten unerlässlich ist.