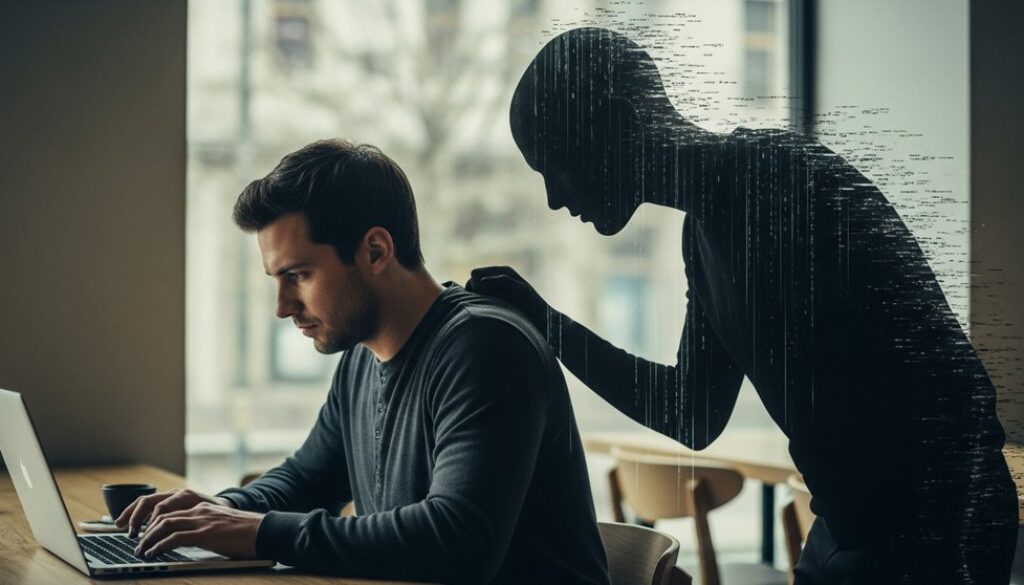
Stellen Sie sich vor, Sie führen ein privates Gespräch und eine fremde Person lauscht unbemerkt mit. Schlimmer noch: Diese Person kann das Gespräch manipulieren, ohne dass Sie es merken. Genau das passiert bei einem Man-in-the-Middle-Angriff (MitM), einer der heimtückischsten Methoden im Arsenal von Cyberkriminellen. Der Angreifer platziert sich digital zwischen Sie und die Gegenstelle – sei es Ihr Online-Banking, Ihr E-Mail-Provider oder eine simple Webseite.
Das Ziel ist klar: sensible Daten wie Passwörter, Kreditkartennummern oder Geschäftsgeheimnisse abzufangen und zu missbrauchen. Dieser Artikel erklärt Ihnen präzise, wie diese Angriffe funktionieren, woran Sie sie erkennen und – am wichtigsten – wie Sie sich und Ihr Unternehmen wirksam davor schützen.
[ads_custom_box title=“Auf einen Blick“ color_border=“#000000″] * Definition: Ein Man-in-the-Middle-Angriff ist eine Form des Abhörens, bei der sich ein Angreifer in eine bestehende Kommunikationsverbindung einklinkt.* Gefahr: Der Angreifer kann den gesamten Datenverkehr mitlesen, aufzeichnen und sogar in Echtzeit manipulieren.
* Hauptrisiko: Die Nutzung von ungesicherten oder kompromittierten WLAN-Netzwerken, wie sie in Cafés, Hotels oder Flughäfen vorkommen.
* Wirksamster Schutz: Starke Verschlüsselung des Datenverkehrs, vor allem durch die konsequente Nutzung von HTTPS und einem Virtual Private Network (VPN).
[/ads_custom_box]
Wie funktioniert ein Man-in-the-Middle-Angriff genau?
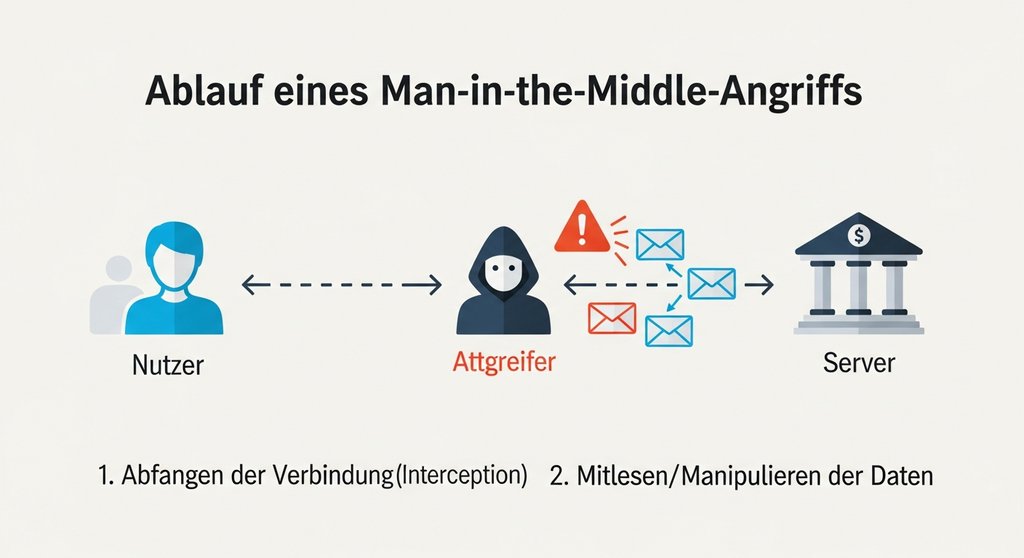
Ein erfolgreicher MitM-Angriff verläuft typischerweise in zwei Phasen: Zuerst muss der Angreifer den Datenverkehr abfangen (Interception) und ihn anschließend, falls er verschlüsselt ist, entschlüsseln (Decryption). Für beide Phasen gibt es eine Reihe von ausgeklügelten Techniken.
Phase 1: Das Abfangen der Daten (Interception)
Um die Daten zwischen Ihnen und einer Gegenstelle abgreifen zu können, muss sich der Angreifer zunächst unbemerkt in die Verbindung einschalten. Dafür werden verschiedene Methoden genutzt:
- WLAN-Lauschangriff: Der Angreifer erstellt einen gefälschten WLAN-Hotspot (einen sogenannten „Evil Twin“), der sich als legitimes Netzwerk ausgibt, z. B. „Kunden-WLAN“. Verbinden Sie sich damit, läuft Ihr gesamter Datenverkehr über den Rechner des Angreifers. Meiner Erfahrung nach ist dies die häufigste Falle, in die Nutzer in Cafés oder Flughäfen tappen. Eine solide WLAN-Sicherheit ist daher unerlässlich.
- ARP-Spoofing: Innerhalb eines lokalen Netzwerks (LAN) sendet der Angreifer gefälschte ARP-Nachrichten (Address Resolution Protocol), um den Datenverkehr anderer Geräte über seinen eigenen Rechner umzuleiten.
- DNS-Spoofing: Hierbei wird die Namensauflösung manipuliert. Wenn Sie eine Webseite wie „meinebank.de“ aufrufen, leitet der Angreifer Sie unbemerkt auf eine gefälschte Seite um, die identisch aussieht. Eine robuste DNS-Sicherheit hilft, solche Manipulationen zu verhindern.
Phase 2: Das Entschlüsseln der Daten (Decryption)
Hat der Angreifer den Datenstrom erst einmal unter seiner Kontrolle, steht er vor der nächsten Hürde: der Verschlüsselung. Moderne Verbindungen (erkennbar am „https“ in der URL) sind geschützt. Doch auch hier gibt es Tricks, wie zum Beispiel das SSL-Stripping. Dabei wandelt der Angreifer eine sichere HTTPS-Verbindung unbemerkt in eine unsichere HTTP-Verbindung um, sodass er alle Daten im Klartext mitlesen kann.
Die verräterischen Zeichen: Wie erkennen Sie einen MitM-Angriff?
Die schlechte Nachricht zuerst: Einen gut gemachten Man-in-the-Middle-Angriff zu erkennen, ist für den normalen Nutzer extrem schwierig, da er im Hintergrund abläuft. Dennoch gibt es einige Alarmsignale, auf die Sie achten sollten.
Wird die Verbindung zu einer Webseite, die Sie häufig besuchen, plötzlich als „nicht sicher“ angezeigt oder verschwindet das Schlosssymbol neben der URL, ist höchste Vorsicht geboten. Auch wiederholte, unerklärliche Verbindungsabbrüche können ein Indiz sein. Ein Detail, das Anwender oft übersehen, ist die Browser-Warnung vor einem ungültigen Zertifikat. Viele klicken sie einfach weg, aber aus meiner Sicht ist das das lauteste Alarmsignal, das Sie bekommen können.
Solche Warnungen bedeuten, dass die Identität des Servers nicht zweifelsfrei bestätigt werden kann – ein klassisches Zeichen für eine Manipulation. Manchmal kann auch ein effektiver Phishing-Schutz helfen, da Angreifer oft Phishing-Mails nutzen, um Opfer auf kompromittierte Seiten zu locken.
Der beste Schutz: So wehren Sie Lauschangriffe effektiv ab
Da die Erkennung schwierig ist, liegt der Schlüssel zur Sicherheit in der Prävention. Mit den richtigen Verhaltensweisen und Werkzeugen können Sie das Risiko eines MitM-Angriffs drastisch reduzieren. Eine umfassende Strategie für Netzwerksicherheit ist dabei die Basis.
Grundlegende Sicherheitsmaßnahmen für jeden
- HTTPS erzwingen: Achten Sie konsequent darauf, dass die Verbindung zu Webseiten über HTTPS (erkennbar am Schloss-Symbol) läuft. Browser-Erweiterungen wie „HTTPS Everywhere“ können dies automatisieren.
- Öffentliche WLANs meiden: Vermeiden Sie es, sensible Aktionen wie Online-Banking oder den Abruf von Geschäfts-E-Mails in öffentlichen, ungesicherten Netzwerken durchzuführen.
- Software aktuell halten: Installieren Sie Updates für Ihr Betriebssystem, Ihren Browser und Ihre Sicherheitssoftware umgehend. Patches schließen oft bekannte Sicherheitslücken, die für Angriffe ausgenutzt werden.
Erweiterte Schutzstrategien für Unternehmen
Für Unternehmen und sicherheitsbewusste Nutzer gehen die Maßnahmen noch einen Schritt weiter. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt in seinem Lagebericht zur IT-Sicherheit regelmäßig vor der zunehmenden Professionalisierung solcher Angriffe.
Der entscheidende Hebel ist hier der Einsatz eines Virtual Private Network. Ein VPN für Unternehmen verschlüsselt Ihren gesamten Datenverkehr vom Endgerät bis zum VPN-Server und baut so einen sicheren Tunnel auf, selbst in einem unsicheren Netzwerk. In der Praxis hat sich immer wieder gezeigt, dass dies die effektivste Einzelmaßnahme gegen MitM-Angriffe ist.
Fazit: Verstehen, Erkennen, Schützen
Der Man-in-the-Middle-Angriff bleibt eine ernstzunehmende Bedrohung, weil er auf einer fundamentalen Ebene der digitalen Kommunikation ansetzt. Doch Sie sind ihm nicht schutzlos ausgeliefert. Der Weg zur Sicherheit führt über drei entscheidende Schritte: das Verständnis der Methode, das Erkennen der Warnsignale und vor allem der proaktive Schutz durch Verschlüsselung und digitale Hygiene. Indem Sie wachsam bleiben und Werkzeuge wie VPNs konsequent einsetzen, errichten Sie eine starke Barriere gegen unsichtbare Lauscher.
Häufig gestellte Fragen
Was ist das Hauptziel eines Man-in-the-Middle-Angriffs?
Das primäre Ziel ist das Abfangen und Stehlen sensibler Informationen wie Anmeldedaten, Bankinformationen oder vertraulicher Unternehmensdaten. In manchen Fällen werden die Daten auch manipuliert, um den Nutzer zu täuschen oder weiteren Schaden anzurichten.
Bin ich zu Hause sicher vor MitM-Angriffen?
Grundsätzlich ist Ihr Heimnetzwerk sicherer als ein öffentliches WLAN. Wenn Ihr Router jedoch ein schwaches Passwort hat oder seine Firmware veraltet ist, kann auch er kompromittiert und für einen MitM-Angriff innerhalb Ihres eigenen Netzwerks missbraucht werden.
Schützt mich ein VPN vollständig?
Ein VPN ist eine der wirksamsten Schutzmaßnahmen, da es den Datenverkehr zwischen Ihrem Gerät und dem VPN-Server stark verschlüsselt. Es schützt Ihre Datenübertragung sehr effektiv vor dem Abhören in lokalen Netzwerken, bietet aber keinen Schutz, wenn Ihr Endgerät bereits durch Malware kompromittiert ist.
Ist HTTPS eine Garantie für Sicherheit?
HTTPS garantiert, dass die Verbindung zwischen Ihrem Browser und dem Webserver verschlüsselt und authentisch ist. Es schützt jedoch nicht, wenn ein Angreifer Sie durch Techniken wie DNS-Spoofing auf eine komplett andere, bösartige Seite umleitet, die ebenfalls ein (betrügerisch erworbenes) HTTPS-Zertifikat nutzt.
Was ist ein „Evil Twin“ im Kontext von MitM?
Ein „Evil Twin“ (böser Zwilling) ist ein gefälschter WLAN-Zugangspunkt, der von einem Angreifer betrieben wird. Er imitiert den Namen eines legitimen Netzwerks (z. B. „Flughafen-Free-WiFi“), um Nutzer dazu zu verleiten, sich mit ihm zu verbinden und so ihren gesamten Datenverkehr abfangen zu können.